1. 개요
1.1. 분석 배경
본 보고서는 2026년 9월 말부터 10월 초까지 국내 금융권에서 연쇄적으로 발생한 개인정보 침해사고를 대상으로, Genians Security Center(GSC)가 공개 보도, 금융당국 발표, 보안업계 분석을 종합하여 사고 경과, 공격 기법, AI 활용 정황 및 국내외 위협 동향을 정리한 것입니다.
이번 사고는 핵심 뱅킹망이 아닌 대출모집인 및 임직원, 외주용 주변부 시스템을 진입점으로 삼았고, 일부 공격 인프라에서 오픈소스 AI 자율 침투 프레임워크 'ARTEX'의 흔적이 관찰되어 AI 에이전트 기반 공격 자동화 가능성이 제기되었다는 점에서 기존 침해사고와 구별됩니다.
본 보고서는 금융회사 및 공공 및 산업계 보안 담당자가 유사 공격에 대비할 수 있도록 공격 패턴과 방어 성공, 실패 요인을 분석하고, 실무적 대응 권고를 제시하는 것을 목표로 합니다.
1.2. 분석 대상
| 번호 | 확인 대상 | 범위 |
| 1 | 정보유출 확인 금융회사 7곳 | 신한, KB국민, 하나, BNK부산은행, 예가람, 웰컴저축은행, 현대캐피탈 |
| 2 | 공격 시도 확인, 차단 금융회사 | 우리, NH농협은행, 토스, 카카오, 케이뱅크, 새마을금고중앙회, 국책은행 3사 등 |
| 3 | 공격 인프라 분석 | 일부 공격 추정 서버의 ARTEX 관련 문자열, 공격자 IP 28개(12개국), ARTEX 추정 IP 약 600개 |
1.3.분석 수행 기간 및 참여 인력
| 번호 | 분석 기간 | 소속 / 역할 |
| 1 | 2026년 10월 1일 (목) ~ 10월 7일 (수) | GSC(Genians Security Center) / 사고 경과, 공격 기법 분석 |
1.4. 분석 방법 및 한계
본 분석은 2026년 10월 7일 기준 금융위원회, 금융감독원, 경찰청 발표, 주요 언론 보도, 국내외 보안업체 공개 분석을 교차 검증하여 작성하였으며, 피해 금융회사의 내부 로그나 포렌식 자료에 직접 접근하지는 않았습니다.
따라서 본 보고서에서 "확인된 사실"과 "정황"을 구분하여 기술하였으며, 공격 주체 및 배후, AI 도구의 실제 사용 여부 등은 수사와 조사 결과에 따라 변경될 수 있습니다.
2. 사고 경과 및 현황
2.1. 사고 경과 요약
2026년 9월 28일 신한은행 모바일 홈페이지 'M신한'의 대출모집인 전용 서비스에 대한 비정상 접근으로 본격화된 공격은(예가람저축은행은 9월 18일부터 접근 흔적, 일부 인터넷은행은 1월부터 정찰 시도 확인), 10월 4일 기준 금융회사 7곳에서 개인 약 6만 6천 명, 법인 약 2,200건의 정보 유출로 확산되었습니다. 이 내용은 10월 1일 부터 여러 언론을 통해 지속적으로 알려졌습니다.
아래 표는 언론 공개일 기준 기관별 사고 경과를 정리한 것입니다. 신한은행의 경우 9월 28일 18:04 공격 시작, 9월 29일 09:30 인지, 이후 10월 1일부터 언론 공개 순으로 진행되었습니다.
| 공개일 | 기관 | 침해 경로 | 피해 내용 |
| 10.1(목) | 신한은행 | 대출모집인 전용 조회 서비스(M신한) 본인확인 우회 | 약 2만5천 명 (주민번호 66건, CI 97건, 연소득, 산출한도 포함) |
| 10.2(금) | KB국민은행 | 직원용 모바일 업무지원시스템 | 119명(고객·임직원 포함) - 이름, 전화번호, 주소, 암호화된 주민번호 |
| 10.2(금) | 하나은행 | 영업지원시스템(ODS) 비정상 접근 | 고객 89명 – 주민번호, 성명, 주소, 이메일, 직장명 |
| 10.2(금) | BNK부산은행 | 내부 직원용 모바일 영업지원시스템 | 외주 개발직원 11명 - 성명, 전화번호, 생년월일, 이메일 |
| 10.2(금) | 예가람저축은행 | 외부 솔루션 원격 취약점(추정) | 약 4만 명 – 성명, 생년월일, 연락처 (9.18부터 접근 흔적) |
| 10.3(토) | 현대캐피탈 | 주택대출 모집인 조회페이지 | 모집인 146명 중 일부 – 이름, 휴대폰, 이메일, 주민번호, 내부 모집인번호 |
| 10.3(토) | 웰컴저축은행 | 자체 점검 중 확인(경로 조사 중) | 법인고객 최대 2,200건 – 법인명, 담당자 이름, 이메일, 전화번호 |
[표 1] 금융권 연쇄 침해사고 경과 (언론 공개일 기준)
사고는 언론 공개 기준으로 ① 주요 침해 발생(9.28~30, 예가람은 9.18부터 접근 흔적) → ② 언론 공개(10.1) → ③ 은행권 확산 및 AI 정황 발견(10.2) → ④ 2금융권 확산(10.3) → ⑤ 전 금융권 긴급 소집(10.4) → ⑥ 공격 범위 재확인(10.5) → ⑦ 수사 본격화(10.6~7)의 7단계로 전개되었습니다.
2.2. 사고 전개 타임라인
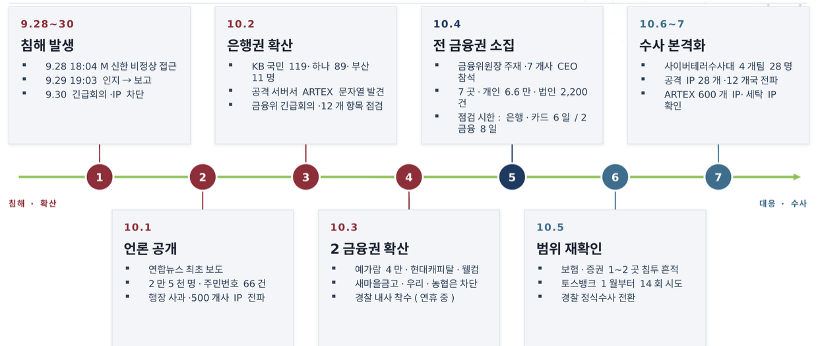
[그림 1] 침해 발생에서 수사 본격화까지 7단계 흐름
특히 토스뱅크, 카카오뱅크에서는 동일 공격 IP가 2026년 1월부터 비정상 접근을 시도한 기록이 확인되어, 공격자가 장기간 정찰 후 취약 지점을 집중 타격한 것으로 추정됩니다. 토스뱅크의 경우 1월 3회, 7~8월 11회 접근 시도가 모두 차단되었습니다.
2.3. 피해 규모
기관별 유출 규모는 예가람저축은행 약 4만 명, 신한은행 2만5,729명이 대부분을 차지하며, 나머지 기관은 수십~수백 명 수준입니다. 웰컴저축은행은 법인고객 정보 약 2,200건(건수 기준)으로 별도 집계됩니다.
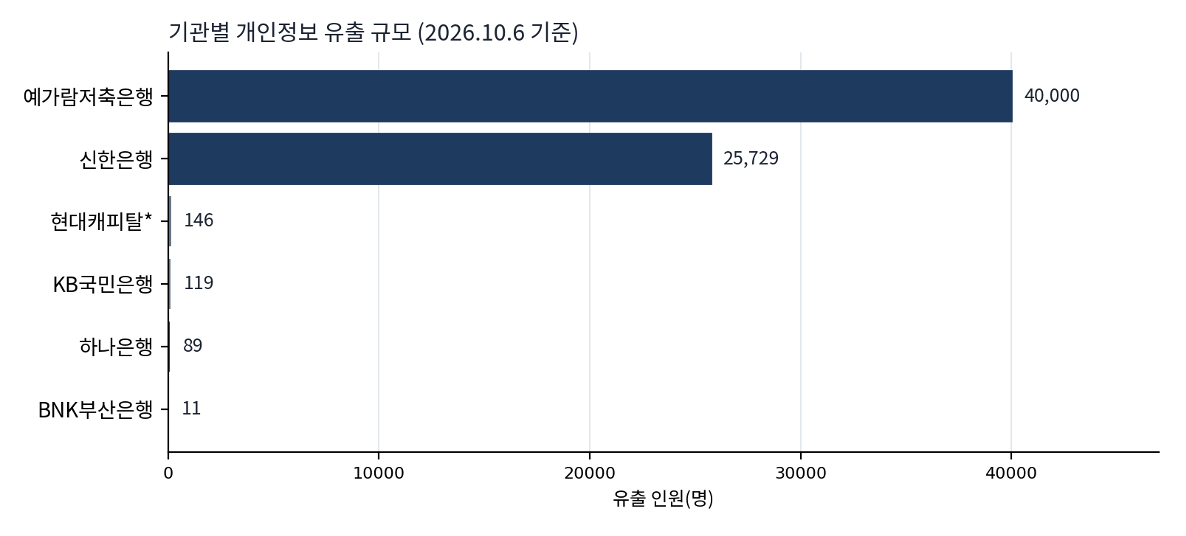
[그림 2] 기관별 개인정보 유출 규모 (*현대캐피탈은 모집인 146명 중 일부)
유출 항목에는 이름, 전화번호 외에 연소득, 대출 산출한도, 주민등록번호, 연계정보(CI) 등 민감 신용정보가 포함되어 보이스피싱 등 2차 피해로 이어질 위험이 높습니다. 다만 뱅킹 핵심 시스템 침해나 계좌, 결제 정보 유출은 현재까지 확인되지 않았습니다.
3. 공격 기법 분석
3.1. 신한은행 침해 경로 분석
공격자는 대출모집인이 고객의 대출 진행 상황을 조회하는 'M신한' 전용 서비스를 표적으로 삼았습니다. 해당 서비스는 별도 인증서 없이 이름, 주민등록번호, 휴대전화 인증번호만으로 접속 가능한 구조였던 것으로 보도되었습니다.
공격은 다음 4단계로 진행된 것으로 추정됩니다.
- 진입점 선정: 대출모집인 전용 조회 서비스의 통신 구조(전문) 분석
- 인증 우회: 정상 본인확인 절차를 우회하여 서비스에 접근
- 식별값 열거(Enumeration): 고객 식별값을 순차·체계적으로 바꿔가며 반복 조회하여 고객번호 확보(IDOR 유형)
- 연쇄 조회: 확보한 고객번호를 인터넷뱅킹 가입조회 등 간편조회 서비스 5~6곳에 대입하여 전화번호, 연소득, 대출한도 등 추가 탈취
금융당국 관계자는 "고도의 공격 기법이 동원된 것은 아닌 것으로 파악"하면서도 은행의 관리 부실 여부는 조사를 통해 확인하겠다고 밝혔습니다. 즉, 기술적 난이도보다는 요청 주체 검증과 반복 조회 탐지 체계의 부재가 핵심 취약 요인으로 지목됩니다.
3.2. 기관별 침해 경로 비교
7개 기관의 침해 경로를 비교하면, 모두 코어 뱅킹이 아닌 외부 노출 부가 시스템이 표적이었다는 공통점이 확인됩니다.
| 구분 | 침해 경로 유형 | 해당 기관 | 취약 요인 |
| 대출모집인용 | 모집인 조회 서비스, 조회페이지 | 신한은행, 현대캐피탈 | 약한 인증, 식별값 열거(Enumeration) 가능 |
| 임직원용 | 직원용 모바일 업무지원, 영업지원 시스템 | KB국민은행, 하나은행, BNK부산은행 | 외부 접근 가능한 내부 업무망, 무차별 대입(Brute Force) 및 크리덴셜 스터핑 가능성 거론 |
| 외부 솔루션 | 외부 솔루션 프로그램의 원격 취약점 | 예가람저축은행 | 제3자 솔루션 패치, 접근통제 관리 |
| 미확인 | 자체 점검 중 확인 | 웰컴저축은행 | 경로 조사 중 |
[표 2] 기관별 침해 경로 유형 비교
3.3. 방어 성공 사례와의 비교
동일, 연관 IP의 공격을 받고도 우리은행, NH농협은행은 침입방지시스템(IPS)이 작동하여 피해가 없었던 것으로 보도되었고, 토스, 카카오, 케이뱅크와 새마을금고중앙회, 국책은행 3사도 접근 시도를 차단하였습니다. 금융감독원은 "은행, 저축은행 공격 IP는 달라도 수법은 유사하며, 다중인증 적용 여부가 피해를 갈랐다"고 분석하였습니다.
방어 성공 기관과 피해 기관의 차이는 다음 세 가지로 요약됩니다.
- 노출 범위: 외부에서 접근 가능한 업무·모집인용 서비스의 수와 범위
- 인증 수준: 민감정보 조회 경로에 대한 다중인증 및 요청 주체 검증 적용 여부
- 이상접속 차단: 반복 조회, 비정상 IP, 고속 자동화 접근을 실시간 탐지, 차단하는 체계의 유무
4. AI 활용 공격 정황 분석
4.1. ARTEX 개요
GSC는 공격에 사용된 공격 인프라(공격자 운영 서버) 중 38.244.50[.]120 호스트에서 ARTEX 시스템이 구축된 정황을 확인하였습니다. [그림 3]와 [그림 4]는 해당 서버가 외부에 공개되어 있던 시점에 GSC가 직접 캡처한 화면의 일부로, ARTEX 로그인 화면과 페이지 소스에 포함된 ARTEX 고유 문자열을 확인할 수 있습니다.
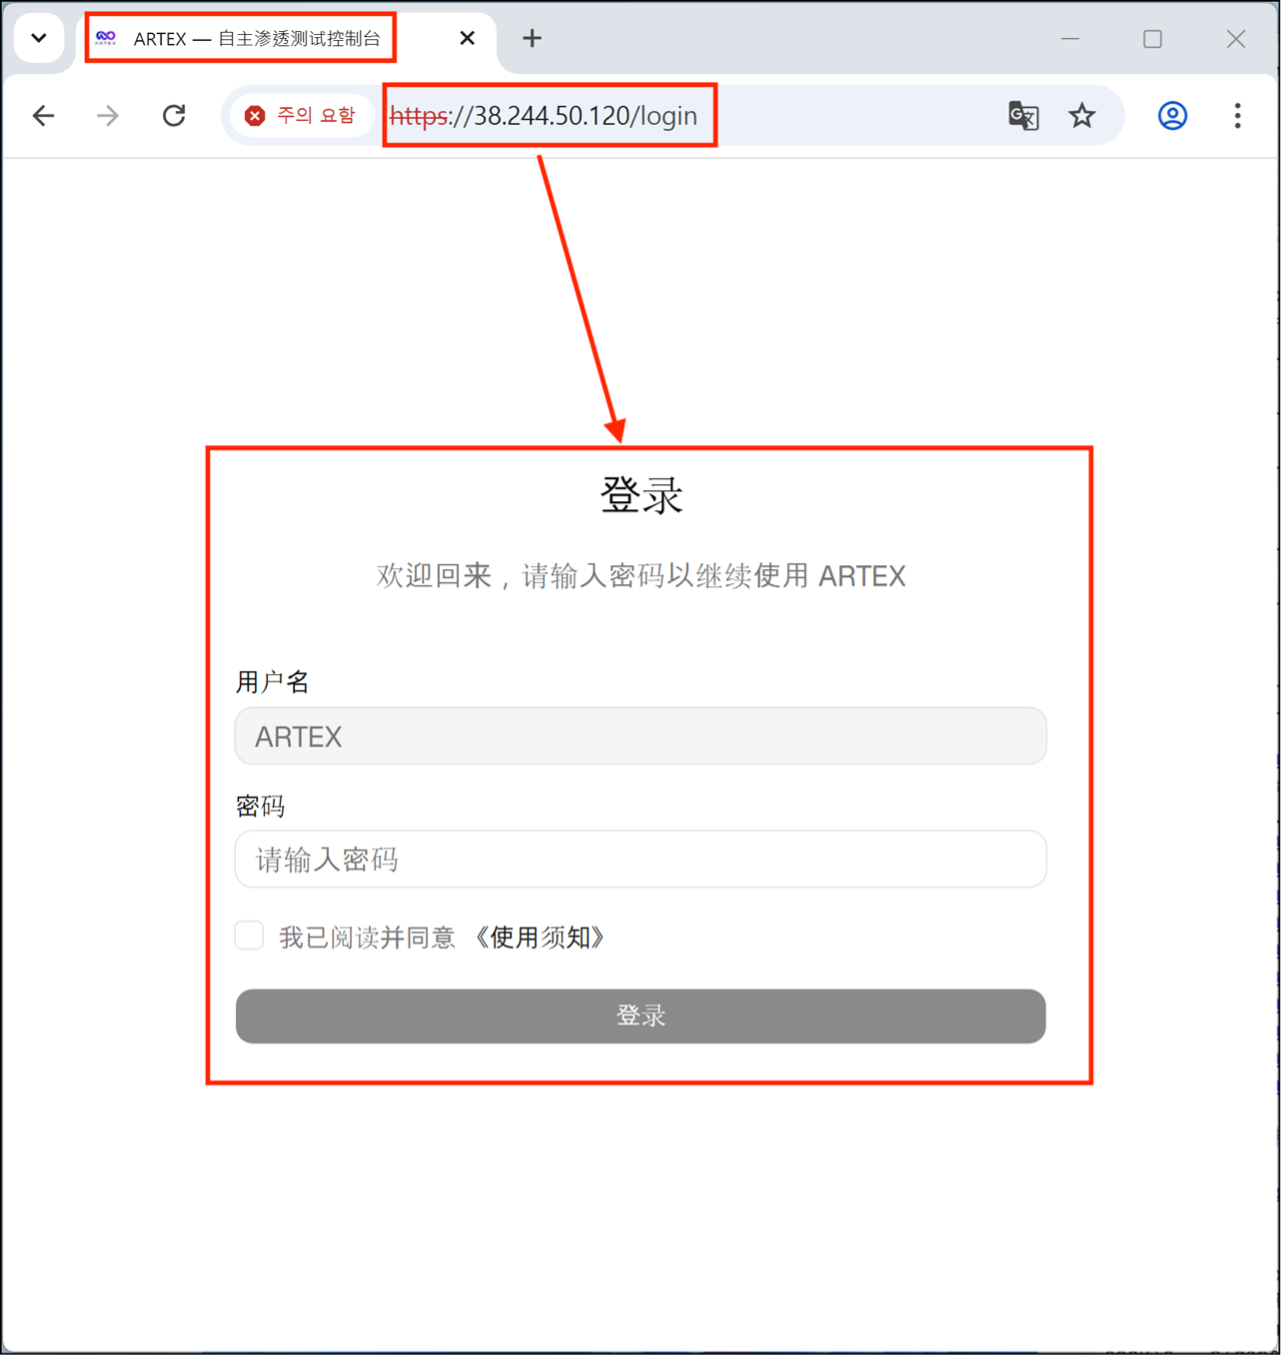
[그림 3] 38.244.50[.]120 호스트에서 확인된 ARTEX 로그인 화면 (GSC 캡처)
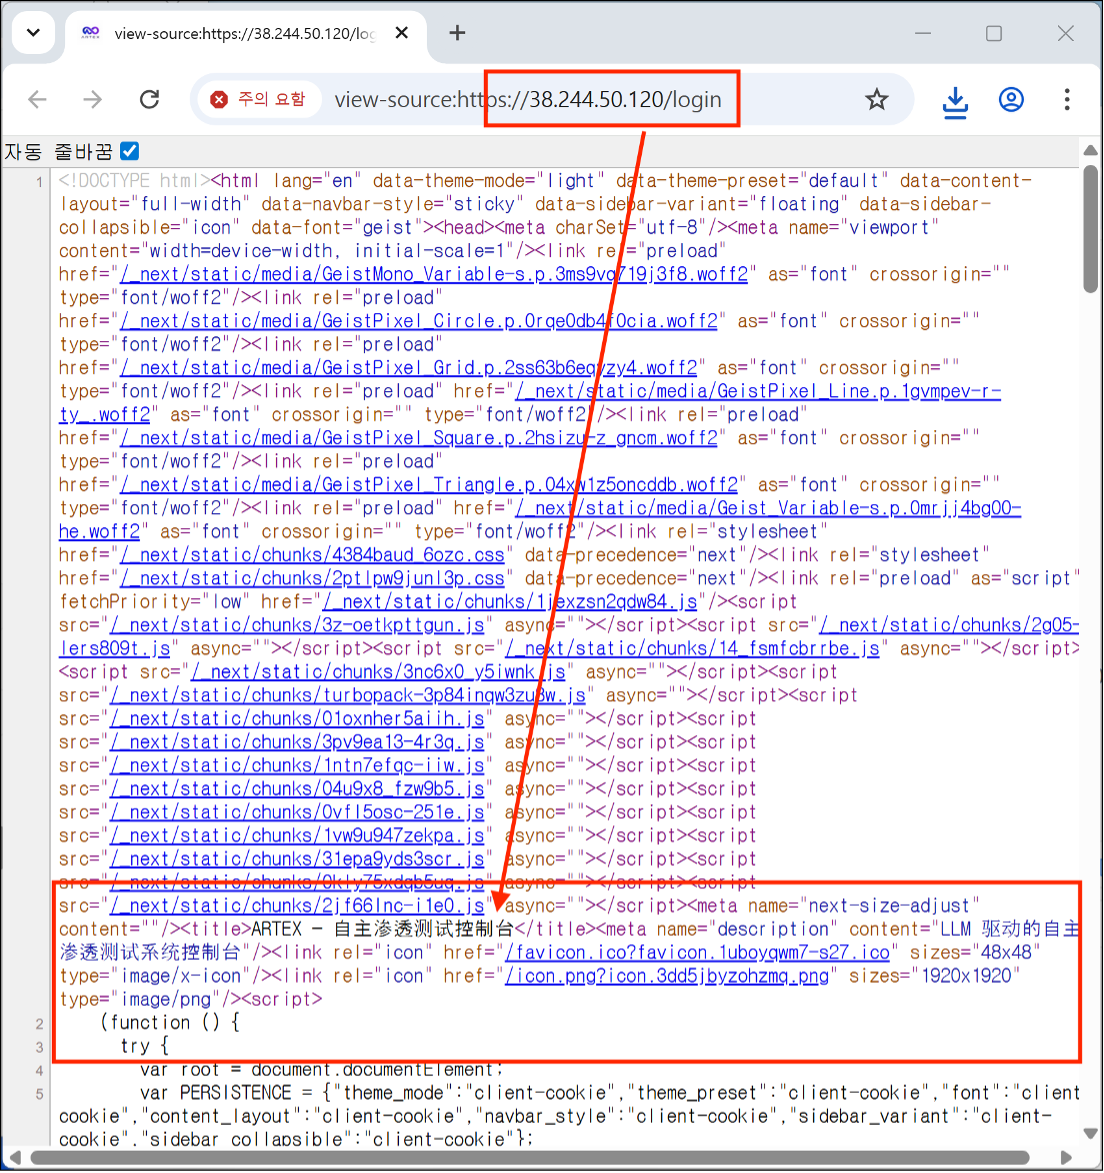 [그림 4] ARTEX 로그인 페이지 소스의 HTML 타이틀 및 설명 문자열 (GSC 캡처)
ARTEX 는 중국어를 중심으로 GitHub에 오픈소스(AGPL-3.0)로 공개되었던 대규모언어모델(LLM) 기반 자율형 침투테스트 시스템입니다. 자체 AI 모델을 보유하지 않고 OpenAI GPT, Anthropic Claude, DeepSeek 등 외부 LLM API를 호출하여 역할을 분담한 멀티 에이전트가 정보 수집 → 취약점 탐색 → 공격 경로 계획 → 보안도구 실행 → 취약점 검증 과정을 자동화하도록 설계되었습니다.
공개된 화면 구성을 기준으로 보면, ARTEX는 운영자가 웹 콘솔에 자연어로 점검 목표를 입력하면 주(主) 에이전트가 전체 작업을 계획하고 하위 에이전트에 정찰, 취약점 탐색, 검증을 분배하는 구조로 동작합니다. 각 에이전트는 LLM의 추론 결과에 따라 MCP(Model Context Protocol) 및 내장 보안 도구를 호출하고, 실행 결과를 다시 LLM에 입력해 다음 행동을 결정하는 반복 루프를 수행합니다. 즉, 사람이 단계마다 명령을 내리지 않아도 '정찰 → 판단 → 실행 → 검증'이 자동으로 이어지며, 운영에 필요한 것은 사실상 LLM API 키와 서버 1대뿐이라는 점에서 공격 진입 장벽이 매우 낮습니다.
ARTEX는 'Autumn'이라는 별명을 쓰는 중국 보안 엔지니어 리푸화(Li Puhua)가 개발하였으며, 2026년 9월 중국 바이두 BSRC가 주도한 'Agent+' 공방 능력 챌린지에서 우승한 프로젝트로 소개되었습니다.
-
GitHub 주소 (원본 저장소. 2026년 10월 11일 현재 삭제되어 접속 불가하며, Docker Hub 이미지(autumn27/artex)도 내려간 상태. 다만 v0.3.15 기준 소스를 복제한 다수의 포크·미러 저장소와 한국어 현지화판이 계속 유통되고 있음)
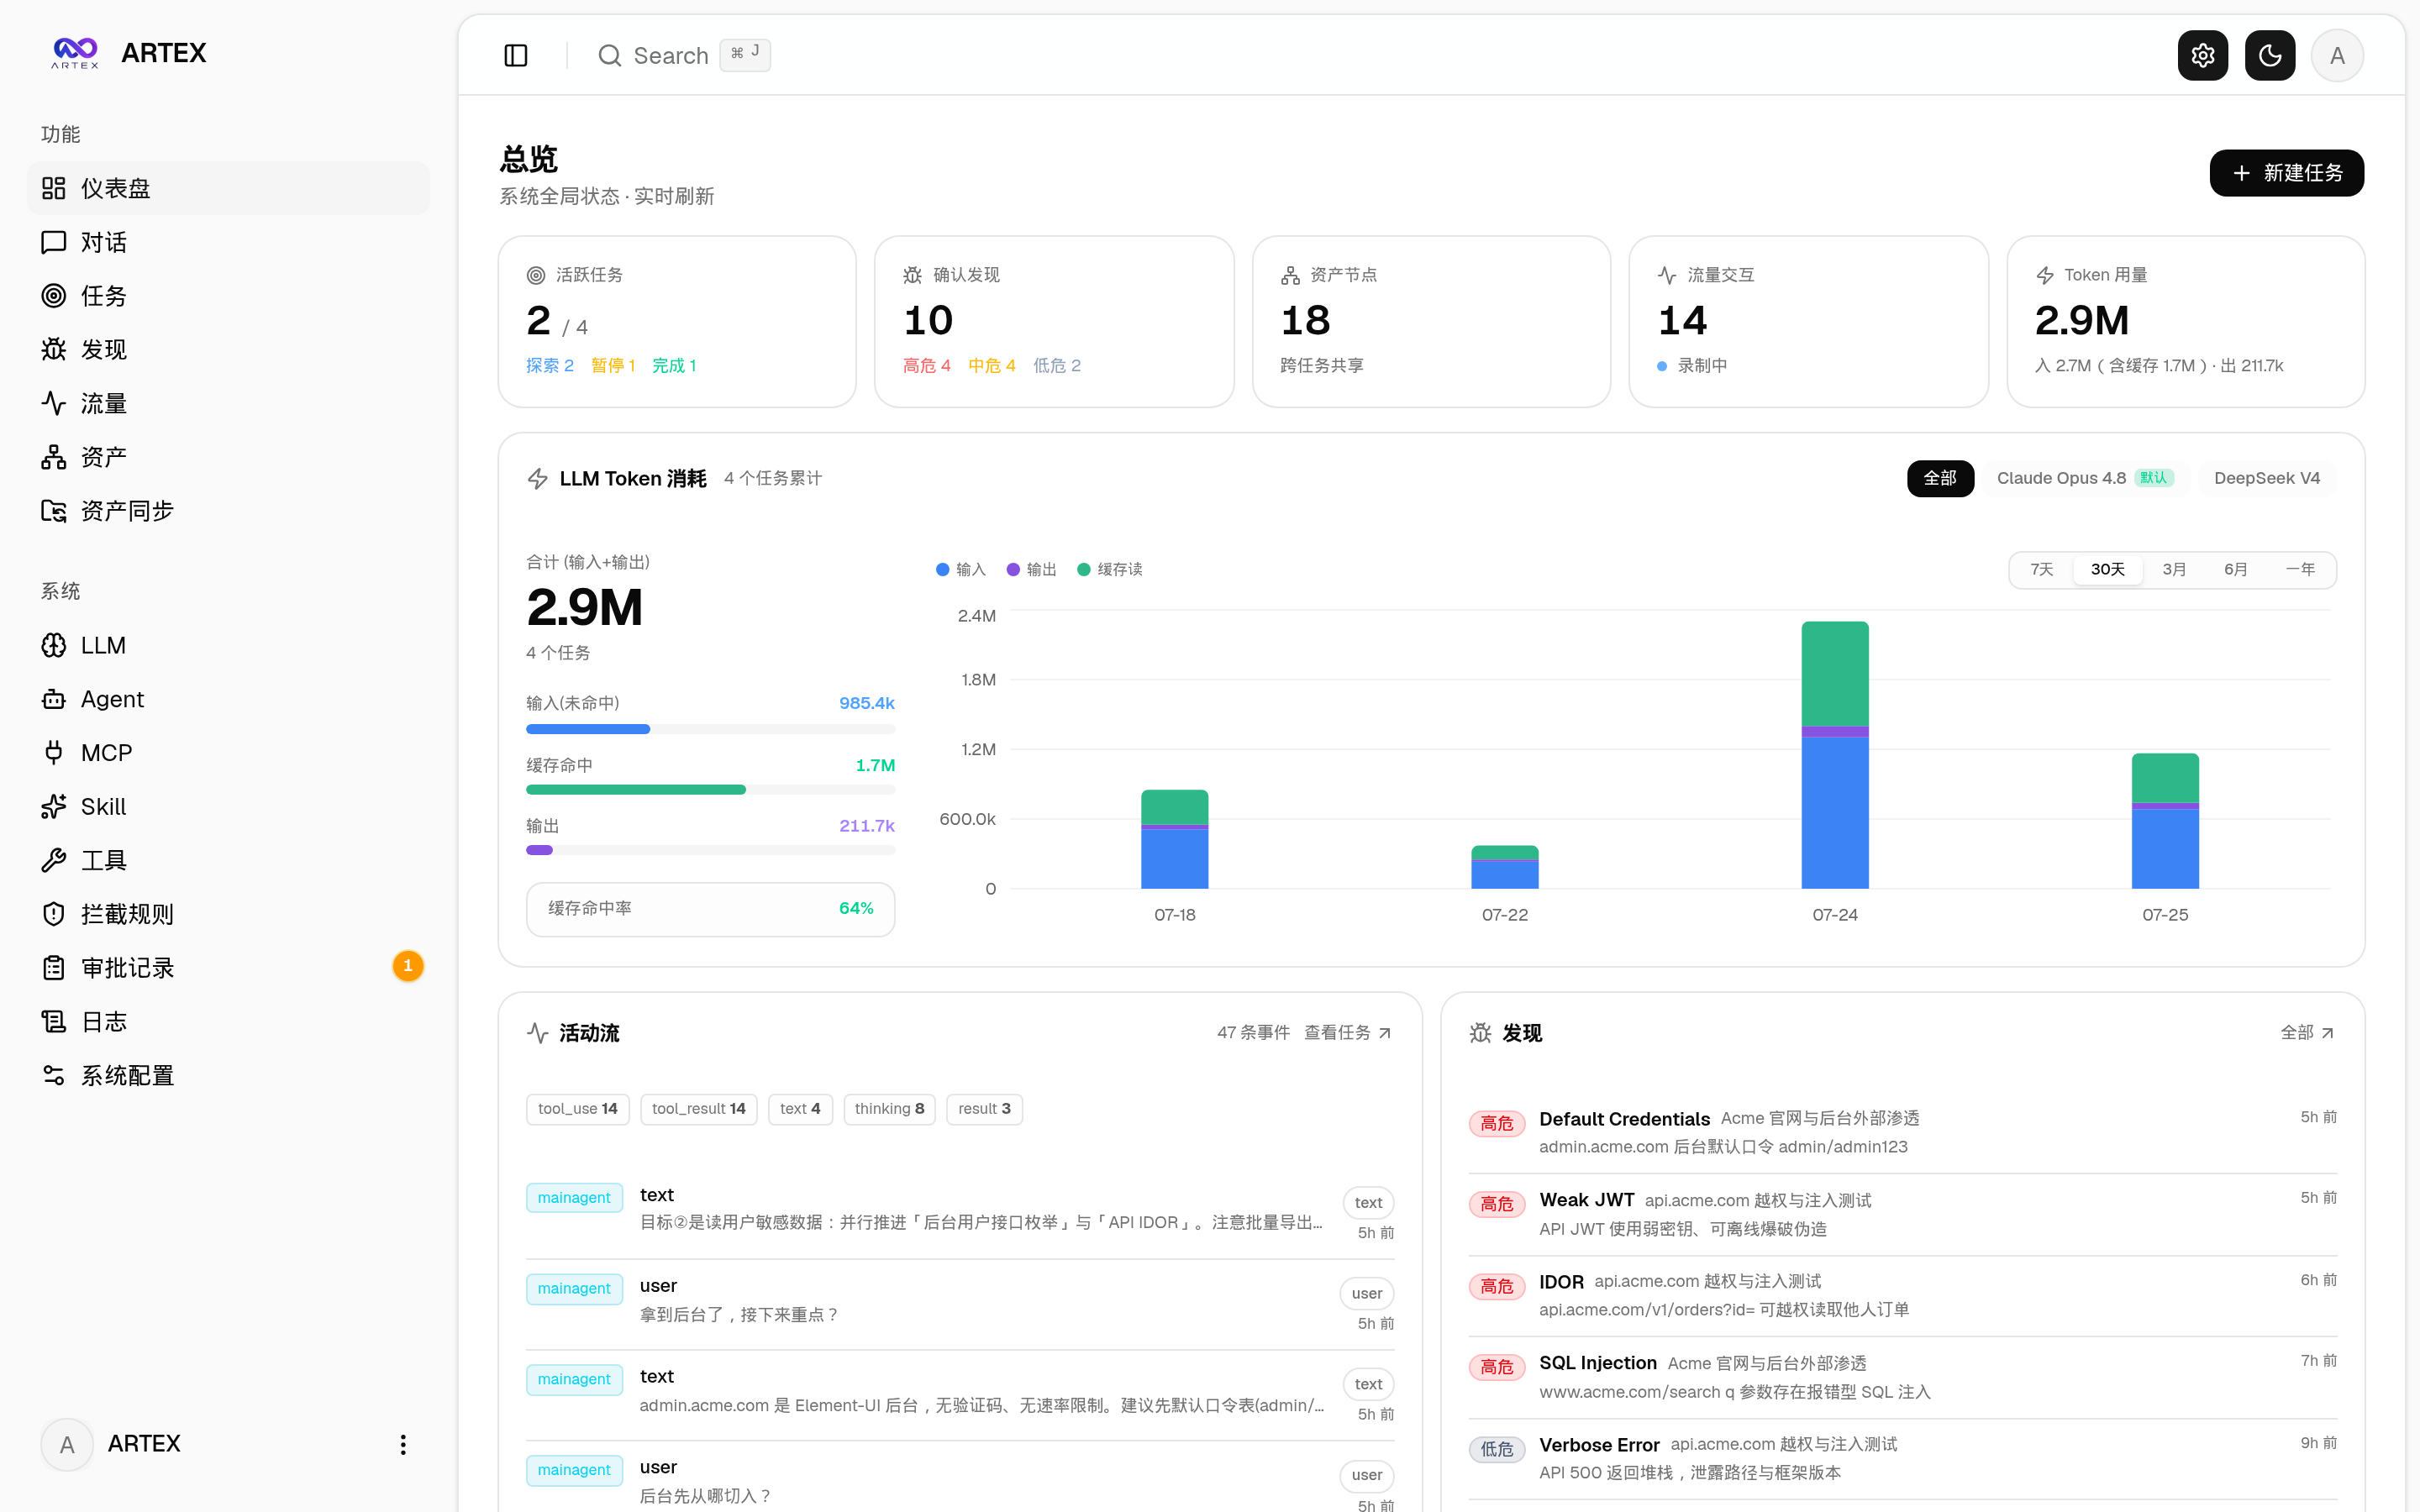
[그림 5] ARTEX 웹 콘솔 대시보드 화면 (GitHub 공개 자료)
[그림 5]의 대시보드 구성을 보면 ARTEX는 단일 스캐너가 아니라 작업 지휘, 자산 관리, LLM 연동, 결과 관리를 하나의 콘솔에 통합한 공격 자동화 플랫폼에 가깝습니다. 주요 구성 요소는 아래와 같습니다.
| 구분 | 콘솔 메뉴 | 주요 기능 |
| 작업 지휘 | 대시보드, 대화, 작업 | 자연어로 점검 목표를 지시하고, 작업 진행 상태, LLM 토큰 사용량, 발견 사항을 실시간으로 확인 |
| 정보 수집 | 자산, 자산 동기화, 트래픽 | 대상 도메인, 서비스 등 자산 정보를 수집하여 작업 간 공유하고, 요청 및 응답 트래픽을 기록 |
| AI 엔진 | LLM, Agent, Skill | 외부 LLM API를 연결하고, 역할별 에이전트가 계획 수립, 판단, 도구 호출을 분담 |
| 도구 연동 | 도구, MCP | MCP 서버와 보안 도구를 호출하고, 실행 결과를 다시 LLM 판단에 반영 |
| 결과 관리 | 발견, 로그 | 기본 계정, 취약한 JWT, IDOR, SQL 인젝션 등 발견 취약점을 위험도별로 분류하고 기록 |
| 통제 기능 | 차단 규칙, 승인 기록 | 위험 행위에 대한 차단 규칙과 승인 절차를 제공하나, 운영자가 직접 설정하는 구조로 악용 시 실효성을 기대하기 어려움 |
[표 3] ARTEX 주요 구성 요소 및 기능 (공개 화면 기준)
주목할 점은 대시보드 예시에서 고위험 발견 항목으로 기본 계정, 취약한 JWT, IDOR(부적절한 객체 직접 참조), SQL 인젝션 등이 표시되고, 활동 기록에는 에이전트가 '관리자 페이지에 캡차와 속도 제한이 없다'고 판단한 뒤 사용자 목록 열거와 API IDOR 시도를 병행하는 계획이 남아 있다는 것입니다. IDOR는 요청 값의 식별자만 바꿔 타인의 정보를 조회하는 취약점으로, 신한은행 사례의 식별값 열거(Enumeration) 수법과 같은 유형입니다. 이번 사고에서 악용된 약한 인증, 속도 제한 부재, 반복 조회 허용은 ARTEX가 자동으로 찾아내도록 설계된 대표적인 취약 유형에 해당합니다.
본래 네트워크 취약점 점검을 지원하기 위한 도구이지만, 누구나 내려받아 수정할 수 있는 개방형 특성상 공격 목적으로 전용될 수 있습니다. ARTEX의 README에는 AGPL-3.0 라이선스와 별도로 개발자가 부과한 '사용 제한' 및 '면책 조항'(소유하거나 서면 허가를 받은 대상에 한해 사용, 무단 침입, 데이터 탈취 등 악의적 사용 금지)이 포함되어 있으나, 이는 선언적 조치에 그친다는 평가입니다. 한국 금융사 공격 보도 이후 원본 저장소는 삭제되었으나, 포크와 미러 저장소를 통해 소스와 설치 패키지가 계속 유통되고 있어 실질적인 확산 억제 효과는 제한적입니다.
방어 관점에서 ARTEX 운영 서버는 외형적 특징으로 식별할 수 있습니다. GSC가 확인한 서버에서는 HTML 타이틀 'ARTEX — 自主渗透测试控制台', 메타 설명 'LLM 驱动的自主渗透测试系统控制台(LLM 기반 자율 침투테스트 시스템 콘솔)', /login 경로의 로그인 화면과 기본 사용자명 'ARTEX', Next.js 기반 정적 리소스(/_next/static/) 구조가 확인되었습니다. 이러한 특징은 인터넷 스캐닝 기반 위협 인텔리전스에서 ARTEX 운영 서버를 선별하는 지표로 활용할 수 있습니다.
MITRE ATT&CK 기준으로 보면 이번 공격은 AI 역량 확보(T1588.007), 외부 공개 서비스 대상 능동 스캐닝(T1595), 외부 공개 애플리케이션 취약점 악용(T1190), 프록시 경유를 통한 추적 회피(T1090)로 정리할 수 있습니다. 기법 하나하나는 새롭지 않지만, 이 전 과정을 AI 에이전트가 연결해 수행한다는 점이 기존 공격과의 본질적 차이입니다.
4.2. 공격 인프라에서 확인된 흔적
10월 2일 일부 금융사를 대상으로 한 무단 로그인 시도 공격에 사용된 웹 서버의 HTML 타이틀에서 'ARTEX - 自主渗透测试控制台(자율 침투테스트 콘솔)' 문자열을 확인하였습니다. 이는 해당 인프라에서 ARTEX가 운영되었거나 관련 환경이 활용되었을 가능성을 보여주는 정황입니다.
전 세계 약 600개 IP에서 ARTEX 인스턴스가 운영되는 것으로 관찰된 것으로 알려져 있으며, 일부 서버에서는 다중 AI 에이전트와 100개 이상의 보안 도구를 활용하는 것으로 알려진 또 다른 오픈소스 플랫폼 'CyberStrikeAI'도 함께 발견된 것으로 보고되었습니다(언론 보도 기준, GSC 직접 확인 사항 아님).
금융보안원은 이번 공격에서 해커 대신 AI가 정찰, 침입, 자료 탈취까지 주도한 것으로 추정된다고 밝혔으며, 금융감독원은 공격자 IP 33개(중복 제외 28개)가 미국, 일본, 독일 등 12개국을 경유하였고 경찰은 상당수가 추적 회피용 '세탁 IP'임을 확인하였습니다.
4.3. 확인된 사실과 정황의 구분
AI 활용 여부와 공격 주체에 대한 해석은 아래와 같이 확인된 사실과 정황을 구분하여 접근해야 합니다.
| 구분 | 내용 | 근거 및 상태 |
| 확인된 사실 | 공격 추정 서버에서 ARTEX 시스템 구축 파악 |
지니언스 시큐리티 센터 (10.2) |
| 확인된 사실 | 7개 금융사 침해사고에서 동일, 연관 공격 IP 발견, 12개국 경유 | 금융감독원 공지(10.6) |
| 확인된 사실 | 공격 IP 상당수가 추적 회피용 세탁 IP | 경찰청 국가수사본부(10.7) |
| 정황 | ARTEX가 공격 전 과정의 실제 실행에 사용되었는지 여부 | 금융보안원이 신한은행 로그·공격 IP 역추적에서 ARTEX 활용 흔적 확인(10.3, 언론 보도). 금융당국의 공식 조사 결과 발표는 없음 |
| 정황 | 공격 전 과정의 AI 자동화 여부 | 당국 및 금보원 "AI 활용 추정" 단계 |
| 정황 | 공격 주체의 국적, 배후 | IP 소재국은 우회 가능, 중국어 흔적만으로 단정 불가 |
| 정황 | 동일 조직의 단일 캠페인 여부 | 당국은 동일 세력 가능성과 별개 공격의 동시 노출 가능성을 모두 열어둠 |
[표 4] 확인된 사실과 정황의 구분
정책, 실무적으로 중요한 점은 배후가 누구이든 공개된 AI 침투 도구가 금융권 외곽 접점을 자동 탐색하는 위협 모델이 이미 현실화되었다는 것이며, 대응의 출발점은 공격자 귀속이 아니라 노출 면 축소와 인증 강화입니다.
5. 국내외 위협 동향
5.1. 글로벌 동향
글로벌 보안업계는 2026년을 AI가 공격자의 보조 도구를 넘어 에이전트로서 자율적으로 공격을 수행하는 전환점으로 평가하고 있습니다.
| 시기 | 출처 | 주요 내용 |
| 2025.11 | Anthropic 위협 보고서 | 중국 국가배후 추정 그룹이 AI 코딩 에이전트를 활용해 약 30개 기관 침투를 시도, 작전의 80~90%를 AI가 자율 수행한 첫 대규모 사례로 보고 |
| 2025.11 | Google Cloud Cybersecurity Forecast 2026 | AI 군비 경쟁: 공격자의 AI 활용 가속에 맞서 방어자는 에이전트 기반 SOC로 대응. MFA 우회를 앞세운 갈취 공격 지속 |
| 2025.12 | Trend Micro 2026 전망 | 2026년을 'AI 에이전트 해킹 원년'으로 규정. 스스로 취약점을 스캔하고 침투 시나리오를 실행하는 자율성이 핵심 변화 |
| 2026.04 | Gambit Security 분석 보고서 | 멕시코 정부기관 9곳 침해 사건(2026년 1~2월 발생)에서 공격자 1명이 Claude Code와 GPT-4.1 두 상용 AI를 병용, 34개 세션에서 1,088개 프롬프트로 AI가 5,300여 명령을 직접 실행(원격 명령 실행의 약 75%를 AI가 생성). 패치, 자격증명 관리, 망 분리 등 기본 통제 미비가 AI로 가속된 사례로 평가 |
[표 5] 글로벌 AI 활용 공격 동향
5.2. 국내 동향
국내에서는 2025년 통신, 카드사 연쇄 해킹(SKT 유심, KT 소액결제, 롯데카드 297만 명 유출 등)으로 범정부 보안 대책이 추진된 데 이어, 2026년 6월에는 중소벤처기업부 '모두의 창업' 플랫폼에서 참여 업체가 API 호출과 AI 기반 자동 수집(크롤링)으로 비공개 정보를 취득하는 사고가 발생해, 보안이 미흡한 공공, 민간 접점이 AI 자동화 도구에 쉽게 노출될 수 있음을 보여주었습니다.
이번 금융권 사고에서는 공격 흔적이 2026년 1월까지 거슬러 올라가고, 은행, 저축은행, 캐피탈, 상호금융, 인터넷은행, 국책은행, 보험, 증권까지 광범위한 접근 시도가 확인되어, 특정 기관을 노린 표적 공격이라기보다 AI로 다수 시스템을 반복 탐색하여 약한 고리를 찾는 '광역 자동화 공격'의 성격이 강한 것으로 분석됩니다.
공통 패턴은 정찰–침투–탈취의 전 과정을 에이전트가 분담 수행하여 수일이 걸리던 탈취가 수십 분 단위로 단축될 수 있다는 점(에버스핀이 별도 구축한 재현 환경에서 ARTEX가 API 정보 조회 작업을 22초 만에 완료한 것으로 보도됨. 이번 실제 사고의 탈취 소요시간은 공개되지 않음)이며, '탐지 및 대응'과 '예방 통제와 실시간 자동 방어'를 병행해야 한다는 것이 국내외 공통된 권고입니다.
6. 대응 현황 및 권고
6.1. 정부, 금융당국 대응 현황
| 기관 | 주요 조치 |
| 금융위원회 | 10.2 긴급 상황대응회의(6개 은행, 3개 카드사): 외부 노출 전산시스템 전수 점검, 인증, 접근통제 강화, 위협정보 공동대응 지시. 10.4 금융위원장 주재 전 금융권 긴급 점검회의(7개사 CEO 참석), 10.7 추가 점검회의 |
| 금융감독원, 금융보안원 | 공격 IP 28개 및 국가정보 전 금융권 전파, 12개 항목 자체점검 체크리스트 배포. 은행, 카드 10.6, 증권, 보험, 저축은행, 전금업 10.8까지 점검 완료 요구. 보안취약 '관리 소홀 사이트' 운영 중단 |
| 경찰청 국가수사본부 | 10.1 내사 착수, 10.6 정보통신망법 위반 정식수사 전환. 사이버테러수사대 4개팀 28명 전담. 중수청 통보 여부 금융위에 유권해석 의뢰, 세탁 IP 국제공조 추적 |
| 국무총리 주재 범정부 회의 | 10.6 "기존 보안·점검 체계로는 대비 어려워 전면 개편" 지시. 개인정보보호 인증체계 전면 검토, 방치 공공 웹사이트 폐쇄, AI, 클라우드 환경을 반영한 정보보안 거버넌스 개편 검토 |
[표 6] 정부·금융당국 대응 현황 (2026.10.7 기준)
피해 구제와 관련해서는 신한, KB국민, 하나은행이 '피해 발생 시 전액 보상'을 약속하였으나 피해 범위와 입증 기준이 정해지지 않았으며, 10월 7일부터 법무법인을 통한 집단소송 원고 모집(1인당 10만~30만 원 청구 검토)이 시작되었습니다.
6.2. 금융회사 대응 권고
GSC는 이번 사고의 공격 패턴과 방어 성공, 실패 요인을 토대로 다음과 같은 대응을 권고합니다.
- 권고 1) 외부 노출 자산 전수 식별 및 미사용 서비스 폐쇄
- 대출모집인, 임직원, 외주, 협력사용 웹 서비스 등 '관리 사각지대 자산'을 자산 목록화하고, 대고객 서비스 여부와 관계없이 외부에서 접근 가능한 모든 시스템을 점검 대상에 포함함.
- 운영을 멈췄거나 관리 주체가 불분명한 서비스는 서버, 데이터가 남아 있는 한 공격 통로가 되므로 즉시 폐쇄함.
- 권고 2) 민감정보 조회 경로에 다중인증 및 요청 주체 검증 적용
- 통신 전문만으로 개인정보 조회가 가능한 구조를 금지하고, 세션, 토큰 기반으로 요청 주체를 검증함. 조회 횟수, 속도 제한(Rate Limiting)과 식별값 열거(Enumeration) 탐지를 적용함.
- 금융감독원 분석에 따르면 은행권 사례에서는 다중인증 적용 여부가 피해 유무를 가른 핵심 변수였음. 다만 외부 솔루션 취약점이 진입점인 예가람저축은행 사례 등은 인증 강화만으로 설명되지 않으므로 권고 4와 병행 적용이 필요함.
- 권고 3) AI 자동화 공격 패턴에 대한 실시간 탐지 및 차단
- 고속 반복 조회, 다국적 IP 분산 접근, 세탁 IP 경유 등 에이전트형 공격의 시그니처를 탐지하는 관제 규칙을 마련하고, 당국이 전파한 공격 IP 28개의 과거 접속 이력을 전수 조사함. (별첨 참조)
- 공격 속도가 사람의 대응 속도를 넘어서는 만큼 탐지 즉시 자동 차단되는 체계를 구축함.
- 권고 4) 제3자 솔루션, 외주 환경의 패치 및 접근통제 강화
- 예가람저축은행 사례와 같이 외부 솔루션의 원격 취약점이 진입점이 될 수 있으므로, 제3자 소프트웨어의 취약 버전을 식별하고 패치 현황을 상시 관리함.
- 외주 개발 환경의 계정·접근 권한을 최소화하고 개발 완료 후 계정을 즉시 회수함.
- 권고 5) 위협정보의 범부처 실시간 공유
- 금융권 내 전파에 그친 공격 IP, 수법 정보를 KISA, 국정원 등 범부처로 즉시 연계하고, 한전, 대학 등 비금융 분야로의 확산에 대비함.
6.3. Genians 솔루션을 활용한 탐지 대응 방안
Genian NAC는 네트워크에 접속하는 모든 단말과 서비스를 가시화하여 관리되지 않는 외부 노출 자산과 미인가 접속을 식별하고, 정책에 따라 접근을 통제할 수 있습니다. 이번 사고의 '관리 사각지대 자산' 문제는 자산 가시성 확보가 선행되어야 해결 가능합니다.
Genian ZTNA는 'Never Trust, Always Verify' 원칙에 따라 사용자, 단말, 애플리케이션을 지속적으로 검증한 뒤 허용된 서비스에만 접근을 허용하는 제로트러스트 기반 네트워크 접근제어 솔루션입니다. 이번 사고의 주 진입점이 대출모집인 및 임직원, 외주용 주변부 시스템이었다는 점을 감안하면, 이러한 서비스를 인터넷에 직접 공개하는 대신 ZTNA 뒤에 배치하여 외부 접점을 은닉화하는 방식을 적용할 수 있습니다.
- 외부 접점 은닉화: 모집인, 임직원, 외주용 서비스를 공인 인터넷에 직접 노출하지 않고, 인증과 검증을 통과한 사용자와 단말에만 접근 경로를 제공하여 AI 기반 광역 스캐닝의 탐색 대상에서 제외
- 강한 사용자 인증: FIDO 기반 다중인증(MFA)과 SAML, OAuth, IDaaS 연동으로 이름, 주민등록번호, 휴대전화 인증번호 수준의 약한 인증을 대체
- 최소 권한 접근: 사용자, 단말, 애플리케이션 단위의 마이크로 세그멘테이션으로 모집인은 조회 서비스만, 외주 인력은 지정된 개발 서버만 접근하도록 제한하여 VPN처럼 내부망 전체가 노출되는 구조를 방지
- 지속 검증 및 모니터링: 접속 단말의 보안 상태를 실시간 점검하고 세션과 트래픽을 모니터링하여, 비정상 반복 조회 등 이상 징후 발생 시 접근을 차단
특히 ZTNA는 공격 IP 차단 목록에 의존하지 않고도 세탁 IP나 다국적 프록시를 경유하는 자동화 공격이 서비스에 도달하는 것 자체를 막을 수 있어, IP 기반 차단의 한계를 구조적으로 보완합니다.
Genian Insights E(EDR)는 단말에서 발생하는 프로세스, 네트워크, 파일 이벤트를 실시간 수집하고 행위 기반 공격지표(XBA)로 분석합니다. 이번 사고에서는 단말 침해나 내부 측면 이동이 확인되지 않았으나, 심층 방어 관점에서 공격자가 외곽 시스템을 거쳐 내부 단말로 측면 이동(Lateral Movement)을 시도하는 단계에서 탐지 및 차단할 수 있습니다. 또한 당국이 전파한 공격 IP를 IoC로 등록하면 EDR 에이전트가 설치된 서버와 단말의 과거 접속 이력을 즉시 조회하고 유사 접근을 자동 차단할 수 있습니다. 다만 이번 공격의 1차 흔적은 외부 노출 웹 서비스에 남으므로, 웹 서버·WAF·프록시 로그 조사와 병행해야 합니다.
GSC는 ARTEX, CyberStrikeAI 등 AI 침투 프레임워크 관련 인프라와 공격 IP를 지속 추적하여 위협 인텔리전스로 제공할 예정이며, 고객사 요청 시 EDR 로그 기반 위협 헌팅을 통해 동일 공격 IP의 접근 흔적 유무를 점검해 드립니다.
7. 결론
이번 금융권 연쇄 침해사고는 핵심망이 아닌 외곽 접점에서, 사람이 아닌 AI 에이전트에 의해 시작되었을 가능성이 큰 사건입니다. 공격 기법 자체는 고도화되지 않았으나, AI를 통한 광역 자동 탐색이 관리 사각지대를 효율적으로 찾아냈다는 점에서 기존 보안 체계의 전제를 흔들고 있습니다.
방어의 출발점은 세 가지입니다. 노출 면을 줄이고, 민감정보 조회 경로의 인증을 강화하며, 위협정보를 실시간으로 나누는 것입니다. 아울러 공격이 '에이전트의 속도'로 진행되는 만큼 방어 역시 탐지 즉시 자동 차단되는 체계로 전환되어야 합니다.
본 사태는 현재 수사 및 조사가 진행 중이므로 피해 규모와 공격 주체에 관한 수치는 이후 수정될 수 있으며, GSC는 추가 확인 사항을 후속 보고서로 공유할 예정입니다.